Fallo crítico en PHP: webs de media Europa, apagadas
Dos fallos críticos en PHP (PHP2Shell) obligan a gobiernos y empresas a apagar sus webs para parchearlas. Qué ha pasado, a quién afecta y qué hacer.
 Por Jorge Sánchez
0 comentarios
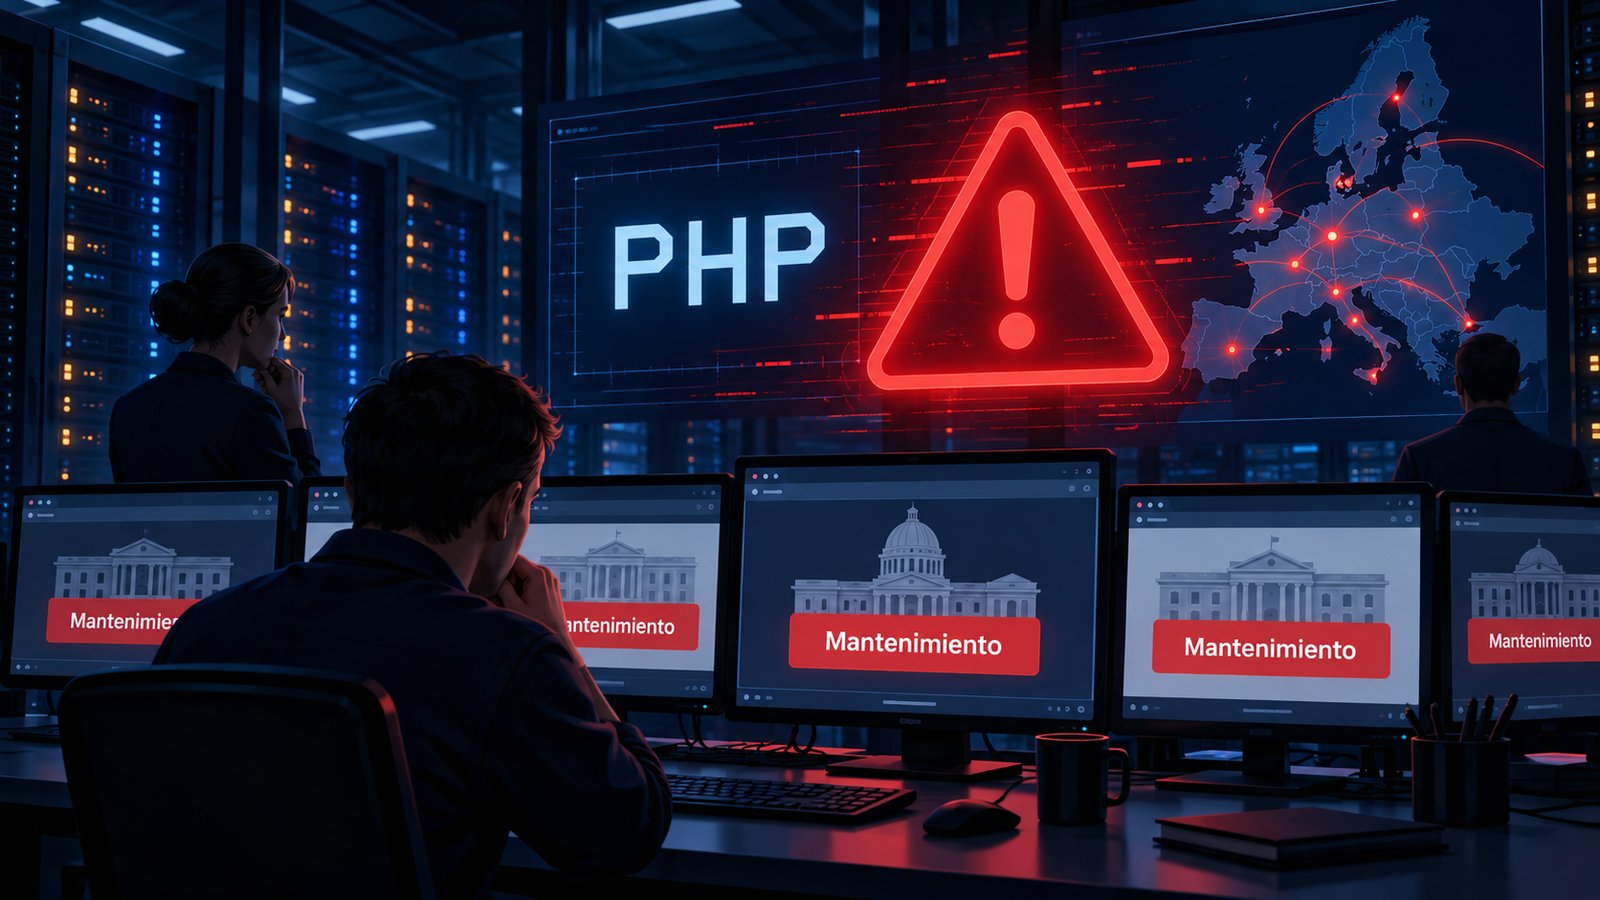
Un fallo crítico en PHP, el lenguaje con el que funcionan cerca del 70 % de las webs del mundo, ha obligado a gobiernos, organismos y empresas a apagar sus páginas mientras las actualizaban. El equipo de PHP publicó las versiones corregidas el miércoles 21 de octubre de 2026 a las 16:00 (hora peninsular) y pidió a todo el mundo que actualice sin esperar. Te contamos qué ha pasado, a quién afecta y si tienes que hacer algo.
Qué es el fallo de PHP
En realidad son dos vulnerabilidades, que los investigadores han bautizado como PHP2Shell. Tienen los códigos CVE-2026-109618 y CVE-2026-109619 y una gravedad de 9,2 sobre 10. Las dos tienen que ver con cómo PHP gestiona la memoria entre una visita y la siguiente:
- La primera aparece cuando el servidor se queda sin memoria a mitad de una petición: PHP puede dar por buenos datos que estaban a medio preparar.
- La segunda deja «restos» de una petición anterior que la siguiente puede llegar a usar antes de que se limpien.
El resultado, en ambos casos, es lo peor que puede pasarle a una web: un atacante puede ejecutar su propio código en el servidor sin necesidad de iniciar sesión. Con eso podría robar datos, cambiar el contenido de la página o dejar una puerta trasera abierta.
A quién afecta
Según el aviso oficial de PHP, están en riesgo todas las instalaciones que sirven páginas web, sea cual sea el servidor: PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP o LiteSpeed. El caso más delicado es mod_php, porque el ataque puede lanzarse antes incluso de que arranque el código de la propia web.
Las versiones que lo corrigen son PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. El problema gordo está en las webs con PHP 8.1 o anterior, que ya no reciben actualizaciones de seguridad: tendrán que dar el salto a una versión moderna o depender de proveedores que mantengan parches por su cuenta.
Ojo: el fallo no está en WordPress ni en otros gestores de contenidos, sino en PHP, el lenguaje sobre el que funcionan. Pero como WordPress mueve casi el 40 % de las webs del mundo, la mayoría de blogs y tiendas online dependen de que su alojamiento haya actualizado.
Las webs que se apagaron
La gravedad llevó a muchos a desconectar sus páginas por precaución mientras parcheaban:
- Gobiernos: el portal del Gobierno de Países Bajos, servicios públicos de Finlandia y Dinamarca, la CNIL francesa (la autoridad de protección de datos) y varias webs del Gobierno federal de Canadá.
- Empresas y proyectos: Nintendo, el hospital Charité de Berlín o el proyecto OBS (el programa de grabación y streaming), entre cientos de webs.
- Avisos oficiales: el equipo de ciberseguridad de la Unión Europea (CERT-EU), Estados Unidos, Alemania, Japón, Australia, Reino Unido y Países Bajos alertaron del fallo. En España también se hizo eco el CCN-CERT. El CERT-EU llegó a recomendar desconectar las webs que no pudieran actualizarse de inmediato.
Ya hay ataques
Las prisas tienen motivo. El director de tecnología de Cloudflare avisó de que ya estaban apareciendo los primeros ataques, y la empresa de seguridad watchTowr ha visto intentos reales de explotarlo con herramientas preparadas con ayuda de la inteligencia artificial. De momento no se conoce ningún ataque con éxito, pero los expertos creen que es cuestión de tiempo para las webs que se queden sin actualizar.
Curiosamente, la IA también está en el origen del descubrimiento: según The Record, los fallos los encontró hace dos meses la empresa de ciberseguridad Calif usando herramientas de OpenAI, dentro de un programa para buscar y corregir errores en software muy usado. Eso dio tiempo a preparar los parches en secreto antes de anunciarlo.
¿Tengo que hacer algo?
Si solo navegas o compras por internet, no tienes que instalar nada: el fallo está en los servidores, no en tu móvil ni en tu ordenador. Eso sí, estos días conviene estar un poco más atento:
- Desconfía de cambios raros en webs que conoces: redirecciones a otras páginas, avisos inesperados o formularios que te piden la contraseña o la tarjeta sin motivo.
- Entra a las tiendas escribiendo tú la dirección, no desde enlaces de correos o SMS, sobre todo con el Black Friday a la vuelta de la esquina.
- Si una web está «en mantenimiento», es buena señal: probablemente esté aplicando el parche.
Si tienes una web, comprueba que la actualización está instalada, no solo programada. Si usas un alojamiento compartido, pregúntale a tu proveedor; si lo gestionas tú, sube a una de las versiones corregidas. PHP insiste en que no hay ninguna medida que lo solucione del todo sin actualizar.
Xaxuko ya está actualizada
En Xaxuko también funcionamos con PHP y ya hemos aplicado la actualización, así que puedes seguir buscando cupones y ofertas con tranquilidad. Seguiremos atentos a cualquier novedad.
Fuentes: aviso de seguridad oficial de PHP (php.net), Xataka, The Record y Malwarebytes.


0 comentario(s)